¿Freno al ingreso de equipos de telefonía celular de China? Argentina adhirió a un estándar de seguridad de EEUU
La disposición obliga al Estado a aplicar controles sobre proveedores y habilita al Enacom a evaluar la posibilidad de extenderlo al sector privado. Se trata de una decisión con sentido geopolítico.

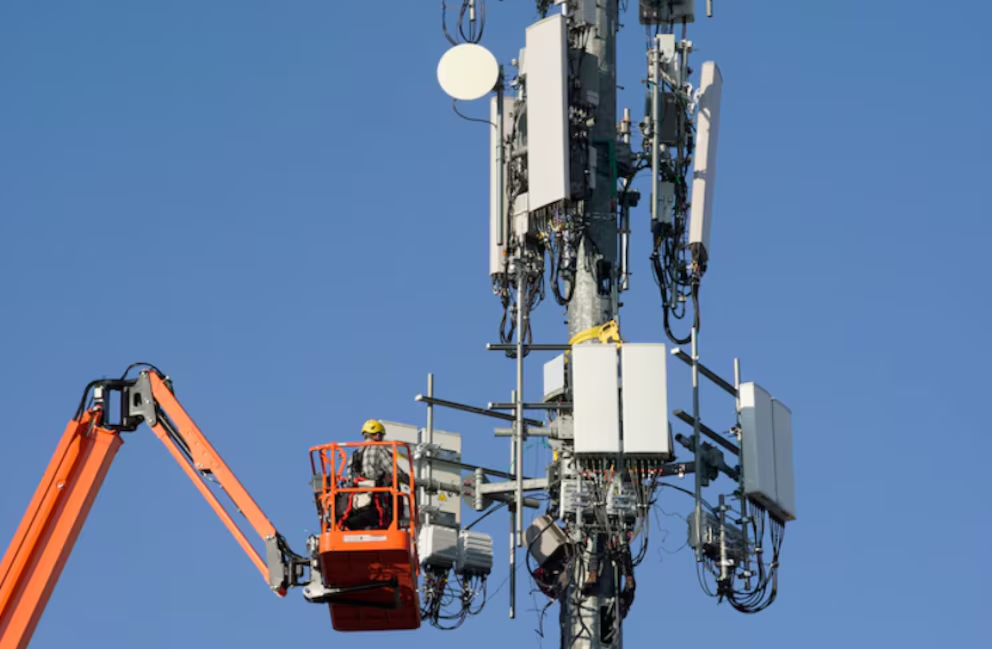
La Argentina adhirió a un nuevo estándar de seguridad para la cadena de suministro del equipamiento de telecomunicaciones que utiliza el Estado nacional. La medida, firmada por el director ejecutivo del Centro Nacional de Ciberseguridad (CNC), Walter Fabián Agüero, obliga a las dependencias públicas a incorporar controles sobre sus proveedores, los componentes tecnológicos que adquieren y las condiciones de actualización y soporte de esos sistemas. Se trata de la adopción de requisitos técnicos usados por los Estados Unidos que funciona como filtro geopolítico con el que empresas de Occidente vetan la entrada de proveedores chinos como ZTE y Huawei.
La Disposición 7/2026 fue publicada este 6 de noviembre en el Boletín Oficial y aprueba los Requisitos Técnicos de Seguridad de la Cadena de Suministro para Equipamiento Destinado a Infraestructuras Críticas de Telecomunicaciones. El esquema toma como referencia la SCS 9001, una norma desarrollada por la Telecommunications Industry Association (TIA) de Estados Unidos para evaluar cómo fabricantes y proveedores gestionan la seguridad a lo largo de la cadena de abastecimiento.
La disposición no crea, por el momento, una obligación directa para empresas privadas ajenas al Estado. Sin embargo, el artículo 9 abre la posibilidad de que el Ente Nacional de Comunicaciones (Enacom) incorpore en el futuro estos requisitos a los procesos de homologación de equipos y a las obligaciones de los licenciatarios de servicios de tecnologías de la información y las comunicaciones.
El Estado deberá incorporar controles en sus compras de tecnología
La nueva regulación alcanza al Sector Público Nacional, incluidas las empresas y sociedades estatales, cuando compre, contrate, instale u opere equipamiento destinado a infraestructuras críticas de telecomunicaciones. Cada organismo deberá incluir los requisitos técnicos en sus pliegos y contratos, con exigencias proporcionales al nivel de criticidad de los equipos involucrados.
El objetivo es que las medidas de seguridad no se limiten al funcionamiento de una red una vez instalada. La disposición pone el foco en toda la cadena: el diseño de un dispositivo, su fabricación, el origen de los componentes, la distribución, la instalación, las actualizaciones de software y firmware, el soporte técnico y el retiro de los equipos.
El texto advierte sobre riesgos vinculados con productos falsificados, componentes sin autorización, modificaciones en programas informáticos, fallas en los mecanismos de actualización y accesos remotos de fabricantes o terceros. También destaca la necesidad de contar con información que permita identificar con rapidez si un equipo queda expuesto ante una vulnerabilidad recién detectada.
Entre las herramientas previstas aparece la lista de materiales de software, conocida como SBOM por sus siglas en inglés. Se trata de un inventario estructurado de los componentes de software y firmware presentes en un producto, con sus versiones, proveedores y dependencias. Ese registro permite establecer qué equipos podrían estar afectados cuando se descubre una falla en alguno de sus elementos.

La referencia a la SCS 9001 apunta a los procesos de los proveedores
La disposición argentina diferencia la evaluación de un equipo específico de la revisión de las prácticas de seguridad de quienes lo fabrican o proveen. En ese punto, la SCS 9001 funciona como referencia para observar los procesos de las compañías a lo largo de la cadena de suministro tecnológica.
El modelo prevé mecanismos de certificación por terceros, mediante los cuales auditores independientes pueden revisar prácticas de gestión de riesgos. La idea central es verificar que las empresas tengan procedimientos para conocer el origen de sus componentes, controlar a sus propios proveedores, administrar vulnerabilidades y sostener la integridad de sus productos durante todo el ciclo de vida.
La norma aclara que esa certificación no reemplaza la evaluación técnica del equipamiento. También establece que toda exigencia de certificación o evaluación deberá justificarse según el nivel de criticidad asignado a cada categoría de producto.
Dentro de los 90 días posteriores a la entrada en vigencia, el CNC deberá identificar las infraestructuras críticas de información y clasificar las categorías de equipos alcanzadas. Las categorías y sus niveles de criticidad se publicarán en el Boletín Oficial, aunque podrá mantenerse reservada la nómina de instalaciones concretas.
Los requisitos se aplicarán a los procedimientos de compra o contratación que comiencen a partir de 90 días de la vigencia de la medida. El equipamiento ya instalado podrá quedar sujeto a planes de adecuación según su criticidad, exposición, ciclo de vida, soporte disponible y riesgo asociado. Un eventual reemplazo deberá ser dispuesto mediante una decisión fundada.
La norma deja abierta una futura extensión al sector privado
El punto de mayor alcance potencial está en el artículo 9. Allí, el CNC comunica la medida al Enacom para que evalúe, dentro de sus atribuciones, si corresponde sumar los requisitos técnicos a los procedimientos de homologación de materiales y a las obligaciones de los licenciatarios de servicios TIC.
La disposición no ordena hoy que las empresas privadas cumplan con la SCS 9001 ni con los requisitos técnicos aprobados. Esa eventual extensión dependerá de normas posteriores que dicte el Enacom. Hasta entonces, las exigencias para actores privados solo podrían surgir de contratos con el Estado, de una regulación sectorial específica o de una adhesión voluntaria.
La diferencia es relevante porque la homologación puede condicionar el ingreso y la comercialización de equipos de telecomunicaciones, mientras que las obligaciones para licenciatarios alcanzarían a compañías que prestan servicios dentro del sector regulado.
La trazabilidad tecnológica también tiene una dimensión geopolítica
El enfoque sobre proveedores, auditorías y procedencia de componentes tiene una lectura que excede la administración de riesgos informáticos. En un mercado global de telecomunicaciones, los estándares de trazabilidad y transparencia pueden incidir en qué empresas quedan en condiciones de vender tecnología para redes estratégicas.
Los controles sobre el origen de hardware, software, actualizaciones y soporte buscan reducir la posibilidad de que una vulnerabilidad introducida por un tercero comprometa sistemas esenciales. A la vez, pueden elevar las barreras de acceso para proveedores que no logren acreditar procesos verificables o que enfrenten restricciones regulatorias en mercados sensibles.
La disposición no excluye a países ni fabricantes por su nacionalidad. Tampoco nombra a compañías concretas. Pero la adopción de requisitos vinculados con la seguridad de la cadena de suministro incorpora a la política pública argentina criterios que hoy forman parte de la disputa internacional por la seguridad de las redes, el control de la infraestructura digital y la soberanía tecnológica. Son normas que los gobiernos de EEUU, la Unión Europea y aliados para vetar de sus redes de 5G y de infraestructura crítica a proveedores de telecomunicaciones de China, Rusia y otros países bajo escrutinio de ciberseguridad.
Fuente: INFOBAE
Por: G. Herrera

Los comentarios están cerrados.